インターネット空間において、公共機関や教育機関、民間企業を標的に混乱をもたらしてきたネット集団「恒心教」。その中でも「恒心教サイバー部」と称する一派によるサイバー攻撃や大量の爆破予告FAX送信は、現実社会を巻き込む重大な脅威として幾度となく報道されてきました。
匿名掲示板の内輪ノリから過激化し、高度な匿名化技術を悪用した執拗な嫌がらせへと発展した背景には何があったのでしょうか。彼らの正体や犯行の手口、警察当局による摘発の経緯、そして2026年現在における実態まで、これまでに判明している事実をもとに真相を詳しく紐解きます。
【正体と背景】恒心教サイバー部とは何者か?誕生の経緯とネット犯罪の構図
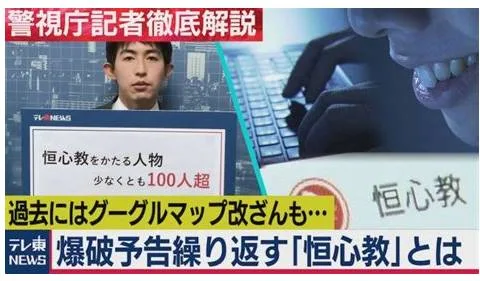
ネット上で長年問題視されている「恒心教」は、元々特定の弁護士に対する執拗な嫌がらせ(いわゆるネットリンチ)を目的として形成された匿名掲示板のコミュニティです。明確なリーダーや組織系統を持つわけではなく、不特定多数のユーザーが共通の標的やミーム(ネット上の流行・ネタ)を共有して活動する緩やかな集合体でした。
その中で自らを「恒心教サイバー部」と名乗る勢力が台頭した背景には、嫌がらせ手法の過激化と技術的なエスカレートがあります。単なる掲示板への書き込みや誹謗中傷にとどまらず、プログラミング技術やネットワーク知識を誇示するように、ウェブサイトの改ざんや大量の迷惑メッセージ送信といったサイバー犯罪へ傾倒していった経緯が存在します。
彼らは組織化された専門のハッカー集団というよりは、既存のツールやスクリプトを組み合わせ、悪ふざけ感覚で社会に混乱を起こす「スクリプトキディ」や過激化した愉快犯の集まりと評価されるケースが大半です。しかし、実行された行為の被害規模は決して軽微なものではありませんでした。
【事件と手口】自治体・大学を揺るがした大量爆破予告とサイバー攻撃の手法
恒心教サイバー部が関与したとされる代表的な事件が、全国の自治体・大学・企業を狙った大量の爆破予告および殺害予告です。特に問題となったのが、インターネットFAXサービスや海外の回線を悪用し、数万件規模の脅迫FAXを一斉送信する手口でした。
予告文が送りつけられた施設では、休校措置や施設の閉鎖、警察による爆発物捜索が余儀なくされ、多大な社会的・経済的損失が発生しました。また、標的となった企業のウェブサイトに対するDDoS攻撃(分散サービス妨害)や管理画面への不正アクセスなど、業務妨害を目的とした恒心教によるサイバー攻撃も頻発しました。
犯行の手口には、接続経路を複雑に偽装する匿名化通信技術「Tor(トーア)」や海外の使い捨てVPN、ダークウェブ上の通信インフラが悪用されていました。追跡を困難にすることで警察の捜査をあざ笑い、自らの安全を確保しながら攻撃を繰り返すという極めて悪質な手口が常態化していたのです。
【犯行声明の謎】なぜ彼らは「声明文」を送り続けるのか?愉快犯の心理と動機
恒心教サイバー部による攻撃の特徴として、犯行予告や攻撃後に必ずといってよいほど送付される独特の「声明文」が挙げられます。文面には、彼らが敵視する人物や特定のネットスラングが散りばめられ、第三者を犯人に仕立て上げるような偽装が施されていました。
このような声明文を送りつける動機は、主に以下の2点に集約されます。
- 実在する標的への冤罪工作:嫌がらせの対象となっている人物の氏名や住所を騙り、世間の非難をその人物に向けさせようとする悪質な工作。
- 承認欲求と愉快犯的快楽:メディアでの報道やネット上での騒ぎを確認し、社会を動かしているという歪んだ全能感を満たすこと。
彼らにとって攻撃そのものは政治的・金銭的な主張ではなく、ネット空間での注目集めやコミュニティ内での「手柄」争いの道具に過ぎませんでした。その無責任かつ自己中心的な動機が、社会インフラを人質に取るような悪質な犯行へと直結していたのです。
【警察の捜査網と逮捕劇】匿名化の壁を突破したサイバー捜査と摘発の経緯
「Torを使っているから特定されない」と高をくくっていた加害者たちに対し、警察当局はサイバー特別捜査隊を中心に本格的な捜査網を敷きました。海外捜査機関との連携や、通信ログの多角的な解析、さらには容疑者がネット上に残した僅かな行動履歴(OPSECミス)を徹底的に追及したのです。
その結果、2023年から2024年にかけて、大量爆破予告に関与した中心的なメンバーや大学生らが威力業務妨害などの容疑で相次いで逮捕されました。押収されたパソコンやスマートフォンからは犯行の証拠となるツールや送信ログが発見され、「完全な匿名性」など存在しないことが白日の下に晒されました。
主犯格の逮捕と厳しい刑事責任の追及は、同様の行為に加担していた取り巻きたちに強い衝撃を与えました。警察の地道かつ高度なデジタルフォレンジック捜査が、長年にわたる無法地帯に終止符を打つ決定打となったのです。
【ネットの反応と社会的影響】業務妨害被害の実態と世論の厳しい視線
一連の事件に対し、ネット上や社会全体からは極めて強い非難の声が上がりました。初期のネットミームを知る一部のユーザーの間ですら、「一線を越えすぎている」「ただの凶悪な犯罪集団」と突き放す意見が支配的となり、擁護する声は完全に淘汰されました。
特に爆破予告によって授業の中止を余儀なくされた学生や、窓口業務が麻痺した自治体職員からは怒りの声が相次ぎました。また、予告に使われた無関係な人物の氏名がネット上で拡散されるなど、実名被害に遭った当事者への精神的・社会的な二次被害も深刻な問題として浮き彫りになりました。
この事態を受け、教育機関や行政機関ではセキュリティ体制の刷新やFAX受信設定の見直しが進められ、社会全体でサイバーリスクに対する警戒感が一段と高まる契機となりました。
【2026年現在の状況】壊滅への道と残党・模倣犯に対するセキュリティ対策
2026年現在、主要な実行犯たちの逮捕と実刑判決などを経て、恒心教サイバー部としての組織的な活動は事実上壊滅状態に追い込まれています。かつてのように大規模な一斉攻撃が連日のように発生する状況は沈静化しました。
しかし、ネット上にばらまかれたツールや手法を模倣し、自己顕示欲を満たそうとする単独の「模倣犯」や残党による散発的な嫌がらせは依然としてゼロにはなっていません。これに対し、法執行機関側もAIを用いた通信パターンの異常検知や、海外サービスと連携した発信元特定技術の高度化を進めています。
また、悪質なネット犯罪に対しては法改正により厳罰化が進んでおり、「ネットの悪ノリ」で済まされる時代は完全に終わりました。今後も公共機関や民間企業では、自動化された脅迫メッセージへのフィルタリングや初動対応マニュアルの徹底が求められています。
【恒心教サイバー部】に関するよくある質問(FAQ)
Q1:恒心教サイバー部は本物のハッカー集団だったのですか?
A1:国家や巨大企業を標的にするような高度なサイバーテロリストではなく、既存の匿名化ツールやFAX自動送信スクリプトなどを悪用した愉快犯の集まりでした。しかし、使用された手口が悪質であり、引き起こした社会混乱や被害の大きさは極めて甚大でした。
Q2:なぜ彼らは長期間にわたって逮捕されなかったのですか?
A2:Torなどの匿名化ネットワークや海外の接続サービスを何重にも経由していたため、通信元の特定に時間を要しました。しかし、警察当局の国際連携や高度なサイバー解析技術の向上により、最終的に容疑者たちは特定され逮捕に至っています。
Q3:現在は完全に活動が停止しているのでしょうか?
A3:中心的な人物らが摘発されたことで大規模な活動は鎮静化していますが、その手口を真似た模倣犯が散発的に脅迫行為を行うリスクは残っています。そのため、各自治体や企業は現在も継続してセキュリティ対策と警戒を維持しています。
恒心教サイバー部による一連の凶行は、インターネットの匿名性と自動化技術が悪用された際に生じる社会的被害の大きさを世に見せつけました。ネット掲示板の悪意が増幅し、現実のインフラを脅かすサイバー犯罪へと変貌を遂げた経緯は、デジタル社会が直面する大きな教訓となっています。
警察による摘発が進みグループが弱体化した現在も、ネット犯罪の抑止には技術的・法的な包囲網のアップデートが欠かせません。歪んだ承認欲求による迷惑行為を許さない社会的な監視と、個々人のリテラシーの向上が今後も強く求められます。